

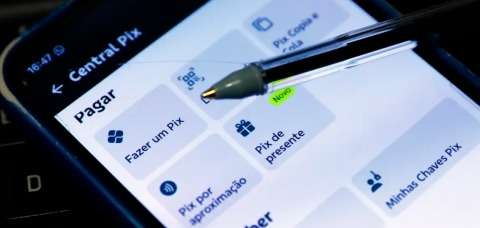
Uma nova modalidade de golpe digital tem usado lojas virtuais verdadeiras para desviar pagamentos feitos por Pix. A empresa de cibersegurança Kaspersky identificou um malware capaz de substituir o QR Code legítimo e o código Pix Copia e Cola durante a etapa de pagamento. Até o momento, 90 sites brasileiros, principalmente de pequeno e médio porte, foram identificados como infectados. O programa atua diretamente na estrutura da loja, fazendo com que o consumidor conclua a compra normalmente, mas envie o dinheiro para uma conta controlada pelos criminosos. O mesmo malware também pode capturar dados de cartões de crédito.
Na Bahia, embora ainda não seja informado quantas lojas comprometidas estão no estado, os registros de estelionato eletrônico mostram o avanço desse tipo de crime. A orientação para quem realiza compras na internet é conferir cuidadosamente os dados do destinatário antes de confirmar o Pix, mesmo quando a loja parece legítima. Em caso de fraude, o Banco Central recomenda procurar imediatamente a instituição financeira e solicitar o Mecanismo Especial de Devolução (MED), além de registrar um Boletim de Ocorrência e guardar comprovantes, prints e informações da transação.
Segundo o Anuário Brasileiro de Segurança Pública, foram registradas 10.116 ocorrências de estelionato por meio eletrônico na Bahia em 2024, contra 7.723 em 2023, um aumento de 30,8%. Dados do DataSenado também apontam que 23% dos baianos entrevistados disseram ter perdido dinheiro em algum crime digital nos 12 meses anteriores à pesquisa de 2024. Para especialistas, a expansão está relacionada ao uso cada vez maior do celular para serviços bancários, compras e pagamentos, o que acaba aumentando a exposição dos usuários.
Por Tainá Prates, sob supervisão